ISO9001,ISO20000和ISO27001三大体系整合建设之路
作者:佚名 来源:BSI
一、项目背景 作为国内IT综合服务领域的领跑者,XX公司在2007年提出了“服务成就未来”的品牌口号,实施战略转型。2008年8月启动“凌云计划”,进一步深化面向服务和软件的转型。围绕公司的战略转型规划和总体目标,带着“如何实现从传统的以产品为核心的IT服务提供商向以客户为中心的综合IT服务供应商转换”的困惑,结合目前质量体系运行状况,技术管理中心提出“在公司已有的ISO9001,CMMI3体系基础上,进行ISO20000和ISO27001的体系建设,同时进行多体系整合,打造具有XX公司特色的整合管理体系”的大胆设想。 众所周知,ISO9001是对国际上各类优秀企业的质量管理体系共性的总结。是以客户为关注焦点的质量管理的基本要求。CMMI更关注于软件开发过程的流程控制和交付质量;ISO20000用于规范整个应用交付上线以后的运营和维护,不仅有流程、客户还包括成本;ISO27001确定企业运营过程中信息安全的保护防范措施的到位程度。虽然管理的侧重不同,但均采用过程方法将经营中的各类活动用输入、输出的方法进行连接,通过对过程的分析,找到维持规范化管理的必要程序,最后形成基于PDCA不断改进的管理体系。 XX公司在引入每一种新的管理体系以前,都要考虑体系与公司的发展战略和商业目标的结合点,管理层始终强调体系文件是日常工作的准则和指导书而不是束之高阁的展示品。因此公司有别于其他公司各体系按适用范围交由不同部门建设和维护的做法,XX公司技术管理中心负责管理全公司所有体系的建设和推行改进工作。本次实施的整合管理体系将多体系的管理要求进行融合,每一个员工和管理者只要遵守体系文件的流程规定和操作规程,就能够保证符合多个体系的标准要求,因此对体系策划提出了极高的要求。 2008年的仲夏,我们与多家认证公司和咨询公司进行体系建设和认证方案的探讨。经过不断地沟通、碰撞,整合管理体系的建设思路逐渐清晰起来,最终确定由XX公司的顾问团队帮助我们完成整合管理体系的规划和建设工作,请BSI英标管理体系认证(北京)有限公司从ISO20000、ISO27001、ISO9000标准出发对整合管理体系进行审核与认证。 二、实施过程 服务是无形的、可变的、而XX公司 庞大,客户需求也不尽相同,所提供服务的种种特性决定了我们的IT服务管理的复杂性和困难程度,它不仅仅是正确理解、执行客户需求,还包括快速的为客户带来最大价值。要通过大规模地标准化作业来降低成本,为最终客户提供周到、个性化的服务。 随着XX公司业务的迅速扩大,公司的IT运营环境日渐复杂,作为上市公司,我们面临着越来越多的IT风险和经营风险。需要通过识别信息资产及业务流程的信息安全弱点,建立针对信息安全威胁提供信息安全风险处理规划来规避可能的风险。 该项目实施的难点在多体系的整合,而重点则落在IT服务管理的流程梳理和公司信息安全管理的规划与实施上。通过整合管理体系,在成本和客户满意度之间实现企业与客户的双赢,用标准化流程和规范化管理来尽量减少服务的差异和可变性。 XX公司本次ISO20000的实施认证范围覆盖了公司全国的IT服务业务,涉及的范围之广、人数之多在国内业内亦是首屈一指的。这也充分证明了公司向IT服务综合供应商转型的决心和信心。通过这个基于ITIL的最佳实践标准帮助我们进一步识别和管理IT服务的关键过程,理顺了各关键过程间的逻辑关系,使协作部门的职责更明晰,流程运行更顺畅,为客户提供更高质量、更完善、更敏捷的IT外包服务,为公司向专业化服务迈进提供有力的后台支持。 项目2008年6月启动,通过3个月与认证公司和咨询公司的交流,确定了认证的目标、范围,以及实施方案;用了1个月的时间从多个标准角度对现有业务做了差距分析;接下来的半年,参考e-Sourcing Capability Model,CMMI for Service模型及ISO9001:2008,ISO20000:2005及ISO27001:2005标准,围绕IT服务业务生命周期的关键流程及其辐射到的系统集成、代理分销、软件开发、商务支持、行政法务、人力资源等相关业务和职能部门进行了全方位的业务流程梳理和信息资产识别与风险评估,将公司原有的一级质量手册文件升级成融合了多体系后的整合管理手册,每一个标准条款中都体现了不同体系的要求,绝不是简单的罗列,而是根据XX公司不同业务管理要求进行了合理的归并和有效的凝练。真正实现了完整意义上的多体系整合。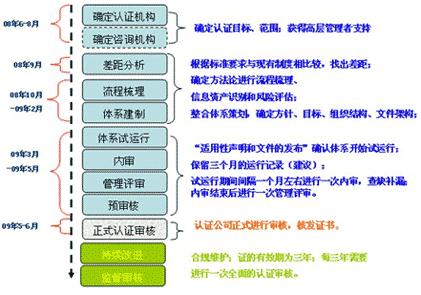
图1 XX公司整合体系建设里程碑阶段图 三、成功关键因素 领导作用和全员参与是首要的成功关键因素。国内通过ISO9001认证的企业数字非常客观,但在很多企业中这套本应促进企业规范化管理的体系却变成了额外负担,体系越做越静态,逐渐丧失了价值。本次多体系整合项目组由公司总裁、副总裁作为最高管理者亲自挂帅,公司CTO、CIO和十多位一级、二级经理组成项目执行组同时担任各关键流程的流程经理,在梳理流程过程中多位相关经理共同制定流程,打破了原有部门间的沟通壁垒。同时他们作为业务主管能极好的推动新规则的执行。技术管理中心承担起项目组织日常管理工作。为了提高全员质量意识、IT服务管理意识、信息安全意识和新体系知识传递,每月定期在公司内网上发布自己设计的电子报,并设立有奖知识问答,全员参与程度极高。 项目成功的另一个关键因素是大规模专业化培训的开展。在项目启动前BSI派来了对IT服务管理有深刻理解和实施经验的老师为项目组主要成员做了ISO20000主任审核员培训,使我们对ITIL和ISO20000标准有了进一步的理解;项目执行中BSI信息安全专家为项目组成员详细讲解了ISO27001标准,教会我们从主任审核员的视角去看待企业的信息安全体系建设,真是受益匪浅。在项目执行期间谷安的顾问为公司举办了十多场次的培训,内容涉及到ISO9001、ISO27001、ISO20000、变革管理、体系建设心态管理、信息资产识别、资产风险分析、相关意识等多方位的培训。 项目成功的另一个关键因素是公司在IT服务领域雄厚的技术基础。一方面,项目执行组的一级、二级经理都是在IT服务领域摸爬滚打近十年的专业人士,他们对IT服务业务的理解非常深刻,XX公司内部云集了一批IT服务管理、专业服务实施和信息安全领域的技术专家,在项目策划、实施和内审过程中发挥专业特长给与项目组很多的技术指导,实现与顾问团队的优势互补。 四、总结与展望 回首一年的时光,欣喜的发现公司的管理体系又向规范化、系统化迈出了坚实的一步,但也看到很多的不足需要改进,目前我们还没有一套工具能落实所有的流程,如何将整合体系与信息化系统结合以及体系在全国范围内的有效执行是下一步的工作重点。展望未来,整合体系的持续改进必将能在减小管理成本、提高客户满意度等方面发挥出重要作用。
一、项目背景 作为国内IT综合服务领域的领跑者,XX公司在2007年提出了“服务成就未来”的品牌口号,实施战略转型。2008年8月启动“凌云计划”,进一步深化面向服务和软件的转型。围绕公司的战略转型规划和总体目标,带着“如何实现从传统的以产品为核心的IT服务提供商向以客户为中心的综合IT服务供应商转换”的困惑,结合目前质量体系运行状况,技术管理中心提出“在公司已有的ISO9001,CMMI3体系基础上,进行ISO20000和ISO27001的体系建设,同时进行多体系整合,打造具有XX公司特色的整合管理体系”的大胆设想。 众所周知,ISO9001是对国际上各类优秀企业的质量管理体系共性的总结。是以客户为关注焦点的质量管理的基本要求。CMMI更关注于软件开发过程的流程控制和交付质量;ISO20000用于规范整个应用交付上线以后的运营和维护,不仅有流程、客户还包括成本;ISO27001确定企业运营过程中信息安全的保护防范措施的到位程度。虽然管理的侧重不同,但均采用过程方法将经营中的各类活动用输入、输出的方法进行连接,通过对过程的分析,找到维持规范化管理的必要程序,最后形成基于PDCA不断改进的管理体系。 XX公司在引入每一种新的管理体系以前,都要考虑体系与公司的发展战略和商业目标的结合点,管理层始终强调体系文件是日常工作的准则和指导书而不是束之高阁的展示品。因此公司有别于其他公司各体系按适用范围交由不同部门建设和维护的做法,XX公司技术管理中心负责管理全公司所有体系的建设和推行改进工作。本次实施的整合管理体系将多体系的管理要求进行融合,每一个员工和管理者只要遵守体系文件的流程规定和操作规程,就能够保证符合多个体系的标准要求,因此对体系策划提出了极高的要求。 2008年的仲夏,我们与多家认证公司和咨询公司进行体系建设和认证方案的探讨。经过不断地沟通、碰撞,整合管理体系的建设思路逐渐清晰起来,最终确定由XX公司的顾问团队帮助我们完成整合管理体系的规划和建设工作,请BSI英标管理体系认证(北京)有限公司从ISO20000、ISO27001、ISO9000标准出发对整合管理体系进行审核与认证。 二、实施过程 服务是无形的、可变的、而XX公司 庞大,客户需求也不尽相同,所提供服务的种种特性决定了我们的IT服务管理的复杂性和困难程度,它不仅仅是正确理解、执行客户需求,还包括快速的为客户带来最大价值。要通过大规模地标准化作业来降低成本,为最终客户提供周到、个性化的服务。 随着XX公司业务的迅速扩大,公司的IT运营环境日渐复杂,作为上市公司,我们面临着越来越多的IT风险和经营风险。需要通过识别信息资产及业务流程的信息安全弱点,建立针对信息安全威胁提供信息安全风险处理规划来规避可能的风险。 该项目实施的难点在多体系的整合,而重点则落在IT服务管理的流程梳理和公司信息安全管理的规划与实施上。通过整合管理体系,在成本和客户满意度之间实现企业与客户的双赢,用标准化流程和规范化管理来尽量减少服务的差异和可变性。 XX公司本次ISO20000的实施认证范围覆盖了公司全国的IT服务业务,涉及的范围之广、人数之多在国内业内亦是首屈一指的。这也充分证明了公司向IT服务综合供应商转型的决心和信心。通过这个基于ITIL的最佳实践标准帮助我们进一步识别和管理IT服务的关键过程,理顺了各关键过程间的逻辑关系,使协作部门的职责更明晰,流程运行更顺畅,为客户提供更高质量、更完善、更敏捷的IT外包服务,为公司向专业化服务迈进提供有力的后台支持。 项目2008年6月启动,通过3个月与认证公司和咨询公司的交流,确定了认证的目标、范围,以及实施方案;用了1个月的时间从多个标准角度对现有业务做了差距分析;接下来的半年,参考e-Sourcing Capability Model,CMMI for Service模型及ISO9001:2008,ISO20000:2005及ISO27001:2005标准,围绕IT服务业务生命周期的关键流程及其辐射到的系统集成、代理分销、软件开发、商务支持、行政法务、人力资源等相关业务和职能部门进行了全方位的业务流程梳理和信息资产识别与风险评估,将公司原有的一级质量手册文件升级成融合了多体系后的整合管理手册,每一个标准条款中都体现了不同体系的要求,绝不是简单的罗列,而是根据XX公司不同业务管理要求进行了合理的归并和有效的凝练。真正实现了完整意义上的多体系整合。
图1 XX公司整合体系建设里程碑阶段图 三、成功关键因素 领导作用和全员参与是首要的成功关键因素。国内通过ISO9001认证的企业数字非常客观,但在很多企业中这套本应促进企业规范化管理的体系却变成了额外负担,体系越做越静态,逐渐丧失了价值。本次多体系整合项目组由公司总裁、副总裁作为最高管理者亲自挂帅,公司CTO、CIO和十多位一级、二级经理组成项目执行组同时担任各关键流程的流程经理,在梳理流程过程中多位相关经理共同制定流程,打破了原有部门间的沟通壁垒。同时他们作为业务主管能极好的推动新规则的执行。技术管理中心承担起项目组织日常管理工作。为了提高全员质量意识、IT服务管理意识、信息安全意识和新体系知识传递,每月定期在公司内网上发布自己设计的电子报,并设立有奖知识问答,全员参与程度极高。 项目成功的另一个关键因素是大规模专业化培训的开展。在项目启动前BSI派来了对IT服务管理有深刻理解和实施经验的老师为项目组主要成员做了ISO20000主任审核员培训,使我们对ITIL和ISO20000标准有了进一步的理解;项目执行中BSI信息安全专家为项目组成员详细讲解了ISO27001标准,教会我们从主任审核员的视角去看待企业的信息安全体系建设,真是受益匪浅。在项目执行期间谷安的顾问为公司举办了十多场次的培训,内容涉及到ISO9001、ISO27001、ISO20000、变革管理、体系建设心态管理、信息资产识别、资产风险分析、相关意识等多方位的培训。 项目成功的另一个关键因素是公司在IT服务领域雄厚的技术基础。一方面,项目执行组的一级、二级经理都是在IT服务领域摸爬滚打近十年的专业人士,他们对IT服务业务的理解非常深刻,XX公司内部云集了一批IT服务管理、专业服务实施和信息安全领域的技术专家,在项目策划、实施和内审过程中发挥专业特长给与项目组很多的技术指导,实现与顾问团队的优势互补。 四、总结与展望 回首一年的时光,欣喜的发现公司的管理体系又向规范化、系统化迈出了坚实的一步,但也看到很多的不足需要改进,目前我们还没有一套工具能落实所有的流程,如何将整合体系与信息化系统结合以及体系在全国范围内的有效执行是下一步的工作重点。展望未来,整合体系的持续改进必将能在减小管理成本、提高客户满意度等方面发挥出重要作用。